在当今高度数字化的时代,Google 账号早已超越了单一的邮件收发工具范畴,它往往是我们整个互联网数字生活的核心枢纽。特别是当你负责管理庞大的域名矩阵、处理大量的网站内容发布规划,或是频繁参与高频的加密货币现货交易时,Google 账号的安全直接关系到你的核心资产与业务命脉。一旦账号底层权限被黑客突破,不仅会导致敏感的商务邮件泄露,还可能引发连锁反应,导致数字资产平台控制权丧失或交易资金被恶意转移。因此,定期进行深度的账号登录活动审计,并主动部署多维度的安全防御机制,是每一位重度网络使用者必须养成的核心习惯。
深入解析如何检查最近的登录活动与设备
排查安全隐患的第一步是全面掌握当前账号的设备登录物理轨迹。你需要通过浏览器访问 Google 账号的管理中心页面。在进入主控制面板后,点击导航区域的安全性选项。在这个极其关键的页面中,向下滚动直到看见你的设备区块。这里详细记录了当前或者在过去二十八天内曾经登录过你 Google 账号的所有物理设备,包括智能手机、平板电脑以及各类个人电脑。
点击管理所有设备后,系统会展示一个更加详尽的列表。你需要仔细核对列表中的每一个设备型号、登录时间和大致的地理位置信息。如果你发现了一台自己从未购买过的陌生型号手机,或者看到一个远在其他国家的异常登录位置,这通常是账号密码已经被窃取的明确危险信号。面对这种紧急情况,你必须立刻点击那个可疑设备的卡片,并果断选择退出登录选项。这项操作会瞬间切断该设备与你账号的底层数据同步连接,将其强行踢出你的云端生态系统。在完成强制登出后,你需要立刻进入密码修改页面,重置一个复杂度极高的新密码,以防止黑客利用旧密码再次发起登录尝试。
利用 Gmail 底层监控排查异常物理地址
除了宏观的设备列表,Google 还为我们提供了一个隐藏在 Gmail 底层的微观网络监控工具,专门用来捕捉那些试图通过脚本或代理服务器悄悄读取你邮件的隐蔽连接。请在个人电脑上使用网页版浏览器打开你的 Gmail 邮箱界面。将鼠标一直向下滚动,直到到达收件箱的最底端右下角,你会看到一行极不起眼的文字,标注着上次账户活动时间。
点击这行文字下方的详细信息链接,系统会立即弹出一个独立的活动监视器窗口。这个窗口是排查隐蔽后门的核心利器,它会按时间倒序列出最近十次访问你邮箱的完整底层记录,包括访问类型是普通网页浏览器还是移动端协议,更重要的是它会直接显示每一次访问的具体 IP 地址。如果你在这个列表中发现了极其陌生的国外 IP 地址,或者发现某些访问活动发生在你熟睡的深夜时段,你可以直接点击顶部的退出所有其他网页会话按钮。这个强力重置按钮会瞬间中断除了你当前正在使用的浏览器之外的所有并发数据连接,有效阻断黑客正在进行的邮件窃取行为。
全面加固账号安全的基础防御与密码策略
在清除了所有的可疑设备和异常连接之后,我们需要从源头上重新建立账号的安全壁垒。访问 Google 官方提供的安全性检查向导页面是一个极佳的起点。这个系统级的自检工具会自动扫描你的整个账号生态,并用不同颜色的盾牌图标向你直观展示当前面临的安全漏洞。它会引导你逐步确认辅助验证信息是否仍然有效,并提醒你处理那些存在已知数据泄露风险的已保存密码。
在密码策略方面,使用单一或者简单的密码是数字安全的大忌。你需要为你的 Google 账号创建一个独一无二且长度至少达到十六位的强密码。这个密码应当包含大小写字母、数字以及特殊符号的无序组合,并且绝对不能与你用于注册其他任何论坛或业务管理网站的密码产生重合。考虑到人类记忆复杂密码的局限性,采用一款安全可靠的密码管理器来自动生成并加密存储这些高强度密码,是目前业界公认的最佳实践方案。
部署高强度的两步验证机制以防范撞库攻击
即便你的密码设置得再复杂,在面对极其猖獗的钓鱼网站和规模庞大的黑客撞库攻击时,单一的密码防御依然显得苍白无力。这就是为什么你必须强制开启两步验证机制。在安全性设置面板中找到两步验证选项并按照提示完成激活。在开启之后,任何试图在全新设备上登录你账号的请求,除了必须输入正确的密码之外,还必须额外提供一个只有你本人才能获取的实时动态验证凭证。
在众多的两步验证方式中,建议尽量减少对传统手机短信验证码的依赖,因为黑客可以通过伪造身份进行 SIM 卡劫持攻击来轻易拦截短信。更加安全的做法是绑定 Google 提示功能,这样当有新登录请求时,你的主力手机屏幕上会直接弹出一个安全的确认对话框,你只需点击是即可放行。对于追求极致安全的用户,下载并配置动态口令生成器应用,或者购买物理的 USB 安全密钥硬件,能够为你提供极高等级的安全防御屏障。
审查与清理第三方应用和网站的底层访问权限
随着使用 Google 账号的时间不断增长,我们往往会为了图方便,使用 Google 账号直接授权登录各类第三方应用、办公插件或数据分析工具。这些第三方应用在获得授权后,可能会拥有读取你个人资料、管理你日历日程甚至直接阅读你私密邮件的深层权限。如果这些第三方公司的服务器遭到黑客攻破,黑客就能顺藤摸瓜,直接利用这些合法的授权通道绕过你的密码防御,悄无声息地入侵你的 Google 账号。
为了堵住这个极易被忽视的巨大漏洞,你需要再次回到安全性设置页面,向下滚动找到第三方应用提供的账号访问权限区块。仔细审视这个列表中的每一个项目,对于那些你已经停止使用、不知名的或者不再信任的外部应用程序,必须毫不留情地点击其名称,并执行移除访问权限操作。定期进行这种深度的权限瘦身,能够极大程度地缩小你账号暴露在外部风险中的攻击面。
防范邮件自动转发与底层后门陷阱
黑客在成功窃取你的账号控制权后,往往不会立刻修改密码把你踢出局,而是会选择一种更为阴险的长期潜伏策略。他们最惯用的伎俩就是在你的 Gmail 设置中悄悄添加一条极其隐蔽的邮件自动转发规则。这意味着你未来收到的所有重要邮件,包括其他网站的密码重置链接或是资产平台的验证码,都会在系统底层被自动复制并秘密转发到黑客指定的暗网邮箱中。
要排查并彻底清除这种恶意的底层后门,你需要登录网页版 Gmail,点击右上角的齿轮图标进入查看所有设置。在顶部导航栏中切换到转发和 POP 以及 IMAP 选项卡。仔细检查最顶部的转发区域,确认这里是否出现了一个你根本不认识的陌生电子邮箱地址。如果发现存在任何未经你本人授权的转发地址,请立刻勾选停用转发选项,并彻底删除那个恶意邮箱。同时,你还需要切换到过滤器和屏蔽的地址选项卡,检查黑客是否设置了将特定安全警告邮件直接静默删除的恶意过滤规则。
恢复选项与紧急备用方案的长期维护
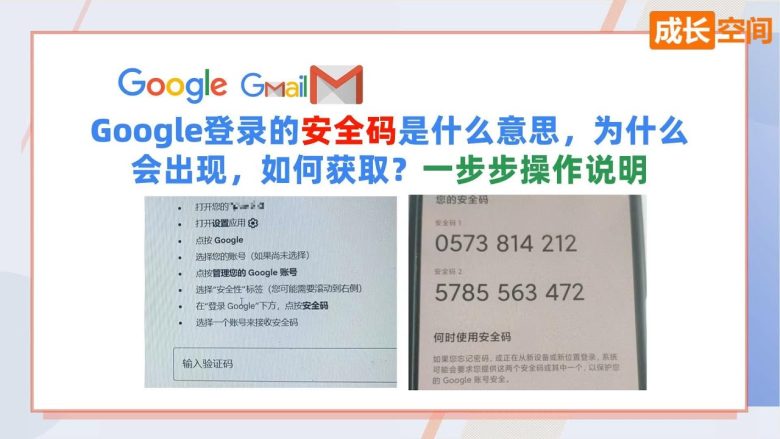
账号安全体系的最后一道防线,是确保你在最糟糕的极端情况下依然能够重新夺回账号的控制权。这就要求你必须在账号完全安全且可控的时候,未雨绸缪地配置好所有必要的紧急恢复选项。进入安全性设置面板,找到验证您身份的方法区块,仔细核对你绑定的辅助电话号码和备用辅助邮箱地址是否仍然可以正常接收信息。
如果你因为更换工作或搬家而注销了旧的手机号码或停用了旧的备用邮箱,必须第一时间在这里进行更新替换。此外,在两步验证的设置菜单最深处,Google 会为你提供一组一次性的紧急备用验证码。你需要将这组代码妥善保存并锁在安全的物理空间中,或者保存在绝对离线的加密介质里。当你的主力手机不幸遗失或损坏,导致你无法接收动态验证码的绝望时刻,这组紧急备用验证码将成为你突破两步验证拦截、重新登录账号并挽救所有数字资产的唯一通道。通过上述这一系列极其严密且系统的排查与加固操作,你将能够为自己的 Google 账号构筑起一座坚不可摧的数字堡垒。